 Եղանակն՝ այսօր
Microsoft-ն ու ՀԴԲ-ն փորձում են վնասազերծել Citadel Botnets հաքերական ցանցը

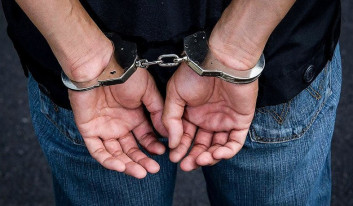
Microsoft ընկերությունը և ԱՄՆ Հետաքննությունների դաշնային բյուրոն, ինչպես նաև 80 երկրների իշխանությունների ներկայացուցիչներ համատեղ հետաքննություն են սկսել Citadel Botnets հաքերական ցանցի նկատմամբ, որը, ենթադրաբար, բանկային հաշիվներից գողացել է մոտ 500 մլն դոլար, հայտնում է ИТАР-ТАСС-ը։
Microsoft-ի հատուկ ստորաբաժանումն արդեն վնասազերծել է ավելի քան 1.000 վնասակար կայք, որոնք վարակել են մոտ 5 մլն համակարգիչ։ ԱՄՆ-ում հարձակումները եղել են բանկերի վրա, այդ թվում՝ Bank of America, Citigroup, JPMorgan Chase և այլն։ Ըստ կորպորացիայի տվյալների՝ ակտիվ են մնում դեռևս 400 վիրուսային կայքեր։
Microsoft-ում կարծում են, որ հանցագործները, հնարավոր է, Ռուսաստանում են կամ Ուկրաինայում, քանի որ այդ երկրներում վիրուսային ակտիվություն չի գրանցվել։ Մասնագետներին դեռևս չի հաջողվել պարզել խմբավորման առաջնորդների անունները, «սակայն էական վնաս տեխնոլոգիաներին արդեն հասցվել է», նշել են ընկերությունում։
Citadel Botnets-ը յուրահատուկ վճարովի «սոցկայք» է հաքերների համար։ Այստեղ անանուն օգտատերերը կարող են փոխանակվել հաղորդագրություններով, քվեարկել նոր գաղափարների օգտին, առաջարկել իրենց ծառայությունների գինը։ Ցանցն ակտիվորեն գործում է ԱՄՆ-ում, Եվրոպայում, Ավստրալիայում, Հնդկաստանում, Հոնկոնգում։
 Studio One